Servicios IT a la altura de tus necesidades
Servicios IT y
Modern Workplace
Gestionamos puestos de trabajo, Microsoft 365, Defender y monitorización para empresas. Unas responsabilidades y procesos claros aseguran una operación estable.
Así organizamos tu soporte IT
Las caídas, los sistemas obsoletos y las responsabilidades poco claras dificultan la operación diaria. Analizamos tu entorno, priorizamos los riesgos y acordamos el mantenimiento, el soporte y las vías de escalado. Nuestra gestión de la seguridad de la información está certificada según ISO 27001.
Gestión de la seguridad de la información según ISO 27001 y procesos de calidad documentados
Microsoft 365 y Copilot con permisos y gobernanza acordados
Monitorización y registro con Grafana, Prometheus, Loki y Alloy
Protección de equipos cliente y servidores con Microsoft Defender y EDR
Traspaso ordenado de accesos, documentación y sistemas
Soporte personal con responsabilidades y vías de respuesta acordadas
Nuestros servicios
Componentes para una operación IT estable
Forma de trabajar y certificación
Soporte trazable en lugar de islas de conocimiento
Registramos los sistemas, las responsabilidades y los cambios en una documentación compartida. Acordamos de antemano las ventanas de mantenimiento, las aprobaciones y los escalados. La monitorización proporciona las señales que tu operación realmente necesita.
Nuestros procesos ISO 27001 establecen un marco vinculante para ello. No sustituyen la coordinación, pero hacen trazables las decisiones y las medidas de seguridad.

Reglas WAF como código y observación con fundamento
Mantenemos las reglas de los Web Application Firewalls como código, con control de versiones y un entorno de pruebas, no con un clic en una consola. Una jerarquía de reglas distingue los servicios internos, los rastreadores conocidos de buscadores y los patrones de acceso sospechosos, con prioridades propias para permitir, limitar y bloquear. Aquí resulta decisiva la dirección correcta detrás de los proxies y las redes de distribución de contenidos: quien analiza la dirección del sistema intermedio en lugar de la del visitante real acaba bloqueando su propia aplicación.
También observamos el tráfico que no corresponde a una página en el navegador: contamos las llamadas API y JSON, no solo las visitas a páginas. Un límite por dirección apenas frena el tráfico distribuido entre muchas direcciones; resultan más eficaces la caché en el edge y un análisis que detecte patrones entre múltiples direcciones. Realizamos este análisis de forma periódica y programada, sin generar una alarma inmediata por cada desviación; las alarmas reales se limitan a umbrales claramente definidos.
Conservamos los registros en dos niveles: comprimidos y a bajo coste durante el plazo de conservación acordado, y solo trasladamos a un sistema central de seguridad las anomalías seleccionadas que ya se han revisado. Tras un incidente significativo elaboramos un análisis post mortem: qué ha ocurrido, qué regla ha ayudado y qué implica para la siguiente configuración.

HYDRO
Conectar sistemas y procesos
KIND
Migración de SharePoint
Linde
Acreditar el origen de los certificados
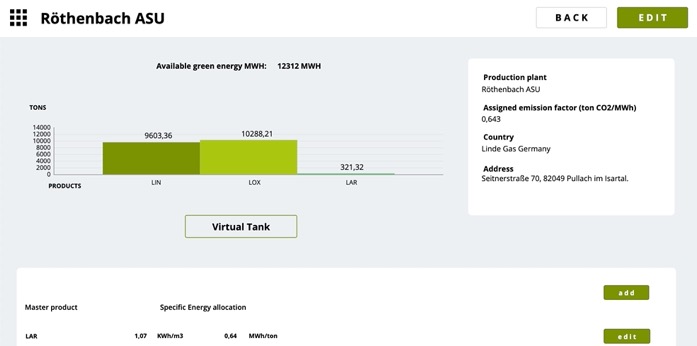
Gestión de certificados para Linde con base de datos y acreditación digital del origen en el ámbito de la industria del automóvil.

Linde
Hacer visibles las capacidades empresariales
FLEX-IT para Linde: diagrama de árbol interactivo para capacidades empresariales y procesos de TI, edición de procesos y conexión de datos.

Linde
Intranet corporativa
Intranet de SharePoint Online para Linde con estructura de hubs, elementos web personalizados, noticias personalizadas y acompañamiento en la migración de contenidos.

Simon-Kucher
